

Firmy wdrażające sztuczną inteligencję stają dziś przed pozornie prostym wyborem: on-premise czy chmura. On-premise daje pełną kontrolę, ale wymaga własnej infrastruktury i jej utrzymania. Chmura jest elastyczna i skalowalna, ale oznacza oddanie danych w ręce zewnętrznego dostawcy – nawet jeśli deklaruje on najwyższe standardy bezpieczeństwa.
Między tymi dwoma skrajnościami jest trzecia droga: TEE, czyli Trusted Execution Environment. To technologia, która pozwala uruchamiać modele AI i przetwarzać dane w chmurze w taki sposób, że nie mają do nich dostępu nawet administratorzy infrastruktury, na której działa system. W tym artykule wyjaśniamy, czym dokładnie jest TEE, jak działa i dlaczego staje się coraz ważniejszym elementem bezpiecznych wdrożeń AI w firmach.
Czym jest TEE (Trusted Execution Environment)
Trusted Execution Environment to izolowane środowisko wykonawcze, wydzielone na poziomie sprzętu procesora, w którym dane i kod programu są przetwarzane w sposób odcięty od reszty systemu – łącznie z systemem operacyjnym, hipernadzorcą (hypervisorem) czy dostawcą chmury. W praktyce oznacza to, że nawet jeśli ktoś uzyska pełny dostęp administracyjny do maszyny, na której działa TEE, nie jest w stanie odczytać danych ani kodu przetwarzanych wewnątrz tej enklawy.
TEE opiera się na mechanizmach szyfrowania pamięci i izolacji sprzętowej wbudowanych bezpośrednio w procesor. Najbardziej znane implementacje tej technologii to m.in. Intel SGX i TDX, AMD SEV czy ARM TrustZone – wykorzystywane dziś przez głównych dostawców chmury publicznej w ramach tzw. confidential computing.
To odróżnia TEE od standardowego szyfrowania danych „w spoczynku” (at rest) i „w tranzycie” (in transit), które chronią dane, gdy są zapisane na dysku lub przesyłane siecią, ale nie chronią ich w momencie, gdy są aktywnie przetwarzane w pamięci procesora. TEE domyka tę lukę – zapewnia szyfrowanie i izolację danych także w trakcie przetwarzania (data in use).
Jak TEE chroni dane w systemach AI
W kontekście wdrożeń AI – a zwłaszcza dużych modeli językowych (LLM) i systemów RAG korzystających z wewnętrznej wiedzy firmy – TEE odpowiada na trzy konkretne zagrożenia:
Ochrona przed dostawcą infrastruktury. Nawet w prywatnej chmurze dane teoretycznie mogą zostać odczytane przez administratora infrastruktury, w wyniku błędu konfiguracji, luki bezpieczeństwa czy działania złośliwego oprogramowania na poziomie hypervisora. TEE eliminuje ten scenariusz, bo dane wewnątrz enklawy są niedostępne nawet dla warstwy zarządzającej maszyną wirtualną.
Ochrona modelu i wag (weights). Firmy, które inwestują w dostrajanie własnego modelu językowego, chcą chronić nie tylko dane wejściowe, ale też sam model – jego wagi i parametry, które stanowią realną własność intelektualną. TEE pozwala uruchamiać wnioskowanie (inference) w taki sposób, że model pozostaje zaszyfrowany i niedostępny do skopiowania czy analizy przez osoby trzecie.
Weryfikowalność środowiska (remote attestation). TEE umożliwia tzw. zdalną atestację – proces, w którym firma może kryptograficznie zweryfikować, że jej dane rzeczywiście są przetwarzane w certyfikowanej, nienaruszonej enklawie, a nie w zwykłym, niezabezpieczonym środowisku. To realny dowód zgodności, a nie tylko deklaracja dostawcy.
TEE a on-premise i zwykła chmura prywatna – kluczowe różnice
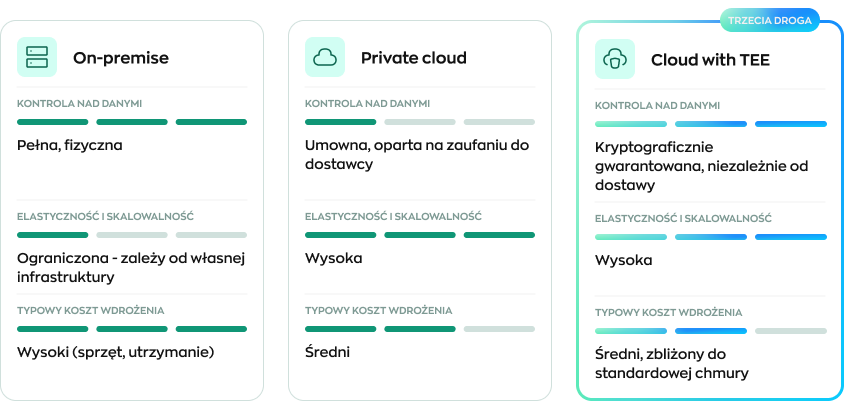
Dla wielu firm TEE jest optymalnym kompromisem: dają radę zachować elastyczność i koszty chmury, jednocześnie uzyskując poziom izolacji danych zbliżony do środowiska on-premise – bez konieczności budowania i utrzymywania własnej serwerowni.
Kiedy warto rozważyć wdrożenie AI w oparciu o TEE
TEE ma największe znaczenie tam, gdzie dane przetwarzane przez system AI są szczególnie wrażliwe albo podlegają rygorystycznym wymogom regulacyjnym:
- sektor finansowy – dane transakcyjne, oceny ryzyka kredytowego, dane klientów objęte tajemnicą bankową,
- branża motoryzacyjna i produkcyjna – dokumentacja techniczna i dane objęte wymogami TISAX,
- ochrona zdrowia – dane pacjentów podlegające szczególnej ochronie prawnej,
- kancelarie prawne i firmy doradcze – dokumenty objęte tajemnicą zawodową i klauzulami poufności,
- firmy technologiczne chroniące własne modele AI – gdy model lub dane treningowe stanowią kluczową przewagę konkurencyjną.
W praktyce, jeśli firma zadaje sobie pytanie „czy mogę zaufać dostawcy chmury na tyle, by powierzyć mu te dane bez żadnych zastrzeżeń” – i odpowiedź brzmi „nie do końca” – to sygnał, że warto rozważyć architekturę opartą na TEE.
Jak wygląda wdrożenie systemu AI w środowisku TEE
Wdrożenie tego typu rozwiązania różni się od standardowej integracji z publicznym API modelu AI. Wymaga:
- Audytu danych i wymogów regulacyjnych – określenia, które procesy i zbiory danych faktycznie wymagają poziomu ochrony oferowanego przez TEE, a które mogą działać w prostszej architekturze.
- Wyboru dostawcy chmury i procesora wspierającego confidential computing – nie każda usługa chmurowa i nie każdy region oferują wsparcie dla TEE.
- Przygotowania aplikacji i modelu do działania w enklawie – obejmuje to odpowiednią konfigurację środowiska wykonawczego oraz, w razie potrzeby, dostosowanie sposobu ładowania modelu.
- Wdrożenia mechanizmu zdalnej atestacji – aby firma mogła na bieżąco weryfikować integralność środowiska, a nie tylko ufać deklaracji dostawcy.
- Testów bezpieczeństwa i wydajności – przetwarzanie w enklawie wiąże się z pewnym narzutem wydajnościowym, który warto zmierzyć i zoptymalizować przed wdrożeniem produkcyjnym.
Podsumowanie
TEE to jedna z niewielu technologii, która realnie domyka lukę w ochronie danych AI – nie tylko wtedy, gdy dane są zapisane czy przesyłane, ale także wtedy, gdy są aktywnie przetwarzane przez model. Dla firm, które chcą korzystać z elastyczności chmury, ale nie mogą sobie pozwolić na oddanie kontroli nad wrażliwymi danymi czy własnym modelem AI, TEE jest dziś jednym z najbardziej wiarygodnych rozwiązań – łączącym bezpieczeństwo zbliżone do on-premise ze skalowalnością chmury.
Zastanawiasz się, czy Twoja firma potrzebuje architektury opartej na TEE? Sprawdź nasz audyt AI & chmury, w ramach którego oceniamy, jakie środowisko najlepiej odpowiada wymogom bezpieczeństwa Twoich danych, albo poznaj nasze bezpieczne systemy RAG budowane z myślą o pełnej izolacji firmowej wiedzy. Możesz też umówić się na bezpłatną konsultację.